
LATEST
Cybersecurity Act 2.0: Η Ευρώπη επανασχεδιάζει τους κανόνες της κυβερνοασφάλειας

Νέες απαιτήσεις για την πιστοποίηση, αυστηρότερος έλεγχος της εφοδιαστικής αλυσίδας προϊόντων τεχνολογίας και πιθανό κόστος δισεκατομμυρίων ευρώ φέρνει η πρόταση για το CSA2. Μελέτη του Πανεπιστημίου Πειραιώς και του Ελληνικού Ινστιτούτου Κυβερνοασφάλειας αναλύει τι μπορεί να σημαίνουν οι αλλαγές για κράτη-μέλη, παρόχους τηλεπικοινωνιών, επιχειρήσεις και καταναλωτές.
Η ευρωπαϊκή κυβερνοασφάλεια εισέρχεται σε μια νέα φάση. Η πρόταση της Ευρωπαϊκής Επιτροπής για το Cybersecurity Act 2.0 (CSA2), που παρουσιάστηκε στις αρχές του 2026, επιχειρεί να αναμορφώσει το υφιστάμενο πλαίσιο και να αντιμετωπίσει όχι μόνο τις τεχνικές απειλές, αλλά και έναν παράγοντα που αποκτά όλο και μεγαλύτερη βαρύτητα: την ασφάλεια της τεχνολογικής εφοδιαστικής αλυσίδας.
Το ζήτημα εξετάζει νέα μελέτη του Πανεπιστημίου Πειραιώς, και ειδικότερα του μεταπτυχιακού προγράμματος «Κυβερνοασφάλεια και Τεχνολογίες Τεχνητής Νοημοσύνης», υπό την επιστημονική ευθύνη του καθηγητή Χρήστου Ξενάκη, σε συνεργασία με το Ελληνικό Ινστιτούτο Κυβερνοασφάλειας.
Η μελέτη εστιάζει τόσο στις θεσμικές αλλαγές, όσο και στις πιθανές οικονομικές και επιχειρησιακές συνέπειες. Και αυτές μπορεί να είναι σημαντικές: από τον τρόπο με τον οποίο θα πιστοποιούνται προϊόντα και υπηρεσίες έως το ποιοι προμηθευτές θα μπορούν να επιλέγονται για παροχή εξοπλισμού σε κρίσιμες υποδομές και ποιος θα επωμιστεί το κόστος εάν απαιτηθεί αντικατάσταση υφιστάμενου εξοπλισμού.
Από την κυβερνοασφάλεια στην ασφάλεια της εφοδιαστικής αλυσίδας
Μία από τις σημαντικότερες διαφοροποιήσεις του υπό διαμόρφωση CSA2 είναι ότι η αξιολόγηση του κινδύνου δεν περιορίζεται πλέον αποκλειστικά στις τεχνικές ιδιαιτερότητες ενός προϊόντος. To προτεινόμενο CSA2 εισάγει μια ευρύτερη προσέγγιση, στην οποία μπορούν να εξετάζονται στοιχεία όπως η χώρα εγκατάστασης ενός προμηθευτή, η ιδιοκτησιακή του δομή, ο έλεγχος της εταιρείας, το νομικό περιβάλλον στο οποίο λειτουργεί και η πιθανότητα εξωτερικής παρέμβασης. Αυτό σημαίνει ότι ένα προϊόν θα μπορούσε να είναι τεχνικά άρτιο και ασφαλές, αλλά ο προμηθευτής του να αξιολογηθεί ως υψηλού κινδύνου βάσει μη τεχνικών κριτηρίων.
Η πρόταση δεν προβλέπει μια οριζόντια απαγόρευση όλων των προϊόντων συγκεκριμένης χώρας. Δημιουργεί, όμως, το πλαίσιο ώστε να επιβάλλονται περιορισμοί σε προμηθευτές οι οποίοι χαρακτηρίζονται υψηλού κινδύνου και σε τεχνολογικό εξοπλισμό που θεωρείται κρίσιμος.
Στις τηλεπικοινωνίες, για παράδειγμα, προβλέπεται ενδεχόμενο σταδιακής απόσυρσης εξοπλισμού από βασικά στοιχεία κινητών, σταθερών και δορυφορικών δικτύων. Για τα κινητά δίκτυα, η πρόταση προβλέπει χρονικό διάστημα έως 36 μηνών από τη δημοσίευση του σχετικού καταλόγου προμηθευτών υψηλού κινδύνου.
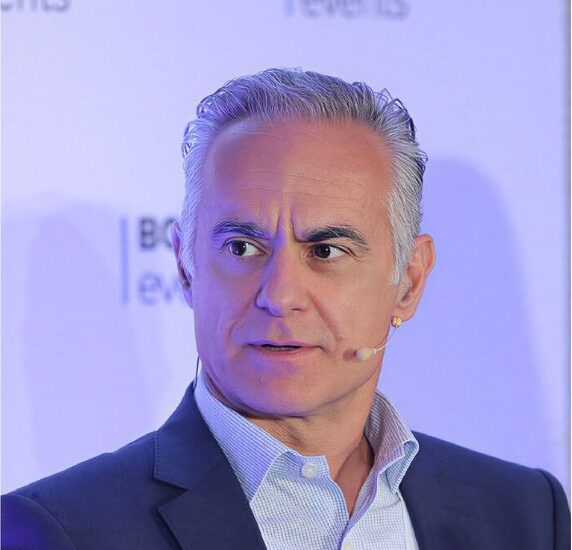
Όπως επισημαίνει οΧρήστος Ξενάκης, Καθηγητής Κυβερνοασφάλειας στο Πανεπιστήμιο Πειραιώς, το κρίσιμο θέμα δεν είναι εάν η Ευρώπη χρειάζεται ισχυρότερη προστασία των τεχνολογικών αλυσίδων εφοδιασμού, αλλά με ποιον τρόπο αυτή θα επιτευχθεί: «Η ενίσχυση της ασφάλειας της εφοδιαστικής αλυσίδας αποτελεί αναγκαίο βήμα για την ευρωπαϊκή κυβερνοασφάλεια. Ωστόσο, οι σχετικές αποφάσεις πρέπει να βασίζονται σε σαφή και τεκμηριωμένα κριτήρια κινδύνου και να λαμβάνουν υπόψη τις πραγματικές τεχνολογικές εναλλακτικές, το κόστος μετάβασης και τις ιδιαιτερότητες κάθε κράτους-μέλους. Η κυβερνοασφάλεια δεν μπορεί να εξετάζεται αποκομμένα από την τεχνολογική και οικονομική βιωσιμότητα των υποδομών».
Ένα ακόμη ζήτημα που αναδεικνύει η μελέτη αφορά στην ισορροπία μεταξύ κοινών ευρωπαϊκών αποφάσεων και εθνικής ευελιξίας. Η Ευρωπαϊκή Επιτροπή διεκδικεί κεντρικό ρόλο στον προσδιορισμό χωρών που εγείρουν ανησυχίες κυβερνοασφάλειας, κρίσιμων τεχνολογικών συστημάτων και των σχετικών περιορισμών.
Τα κράτη-μέλη εξακολουθούν μεν να έχουν αρμοδιότητες εποπτείας και εφαρμογής, ωστόσο σε περίπτωση που επιβληθούν δεσμευτικοί ευρωπαϊκοί περιορισμοί, περιορίζεται ταυτόχρονα και η εθνική κυριαρχία, σε θέματα επιλογής προμηθευτών. Η αξιολόγηση και η πιστοποίηση των προϊόντων είναι δέον να γίνεται με αυστηρά και μετρήσιμα τεχνολογικά κριτήρια, βάσει του εθνικού συμφέροντος κάθε κράτους χωρίς να υπεισέρχονται ασαφείς παράγοντες, όπως οι λεγόμενες χώρες και προμηθευτές υψηλού κινδύνου, οι οποίοι συνήθως καθορίζονται από γεωπολιτικές ισορροπίες. Διαφορετικά πώς θα μπορεί να διασφαλίσει το CSA2 την ανταγωνιστικότητα και τη διαφάνεια στην εφοδιαστική αλυσίδα προϊόντων και υπηρεσιών, μιας και είναι γνωστό ότι δεν συμπλέουν πάντα τα συμφέροντα όλων των κρατών-μελών.
Νέο τοπίο και στην πιστοποίηση
Το CSA2 επιχειρεί παράλληλα να ενισχύσει και να απλοποιήσει το ευρωπαϊκό πλαίσιο πιστοποίησης στην κυβερνοασφάλεια. Ο ENISA αποκτά ισχυρότερο τεχνικό ρόλο στην ανάπτυξη και επικαιροποίηση ευρωπαϊκών σχημάτων πιστοποίησης, ενώ η Ευρωπαϊκή Επιτροπή θα εγκρίνει τα σχετικά σχήματα πιστοποίησης μέσω εκτελεστικών πράξεων.
Η πιστοποίηση παραμένει καταρχήν εθελοντική, εκτός εάν άλλη ευρωπαϊκή ή εθνική νομοθεσία την καταστίσει υποχρεωτική. Οι απαιτήσεις θα διαφοροποιούνται ανάλογα με την κατηγορία προϊόντος ή υπηρεσίας και το επιδιωκόμενο επίπεδο ασφάλειας.
Σημαντική είναι και η σύνδεση με τον Cyber Resilience Act (CRA). Μια ευρωπαϊκή πιστοποίηση μπορεί, υπό προϋποθέσεις, να αξιοποιείται ως στοιχείο απόδειξης συμμόρφωσης με απαιτήσεις άλλων ευρωπαϊκών κανονισμών. Ωστόσο, δεν σημαίνει αυτομάτως πλήρη συμμόρφωση με το σύνολο των υποχρεώσεών τους.
Για τις επιχειρήσεις, το CSA2 μεταφράζεται σε μια ανάγκη που ξεπερνά τη συμβατική συμμόρφωση: να γνωρίζουν με ακρίβεια από ποιες τεχνολογίες και με ποιους προμηθευτές είναι συνδεδεμένοι.
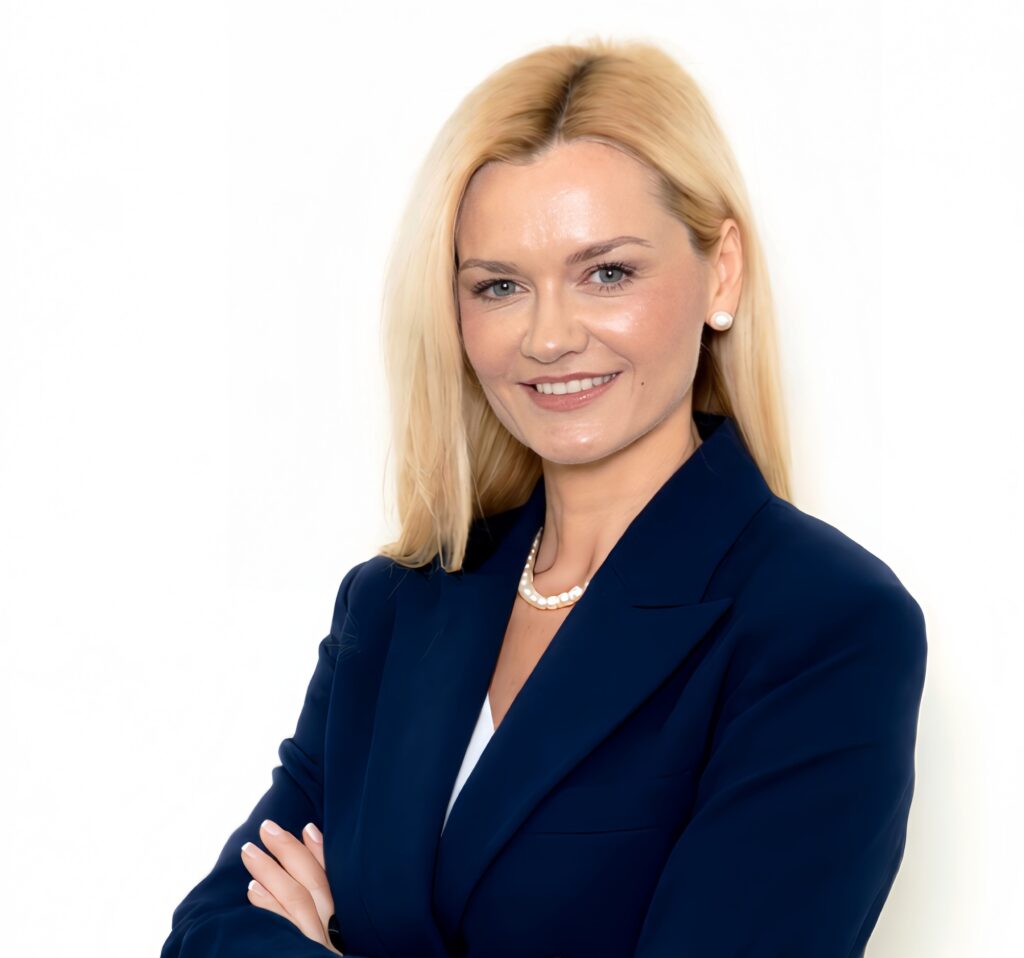
Η Στέλλα Τσιτσούλα, Πρόεδρος του Ελληνικού Ινστιτούτου Κυβερνοασφάλειας, υπογραμμίζει ότι η προετοιμασία μπορεί να ξεκινήσει πριν ακόμη οριστικοποιηθεί το νέο θεσμικό πλαίσιο: «Οι επιχειρήσεις δεν χρειάζεται να περιμένουν το τελικό κείμενο του CSA2 για να ξεκινήσουν την προετοιμασία τους. Η καταγραφή του εξοπλισμού και των προμηθευτών τους είναι σκόπιμο να προηγηθούν. Η αποτύπωση αυτή, με βάση καθαρά τεχνικά κριτήρια αξιολόγησης, μπορεί να πιστοποιήσει ότι διαθέτουν τεχνολογικά άρτιες υποδομές, ικανές να διασφαλίσουν την ασφαλή λειτουργία τους και να προστατεύσουν τις επιλογές που έχουν κάνει, με γνώμονα όχι μόνο την τεχνολογική επάρκεια, αλλά και τις οικονομικά βιώσιμες στρατηγικές των δραστηριοτήτων τους, επί τη βάσει υγιούς ανταγωνισμού. Η ασάφεια στα κριτήρια αξιολόγησης, μπορεί να θέσει σε κίνδυνο τόσο τις επενδύσεις που έχουν γίνει, όσο και μακροχρόνιες στρατηγικές που αποδεδειγμένα λειτουργούν προς όφελος του καταναλωτή».
Ο λογαριασμός της μετάβασης
Ίσως το πιο κρίσιμο επιχειρηματικό διακύβευμα αφορά στο κόστος. Η εκτίμηση επιπτώσεων της Ευρωπαϊκής Επιτροπής εξετάζει, για τα ευρωπαϊκά δίκτυα 5G, σενάρια αντικατάστασης εξοπλισμού που προέρχεται από τους λεγόμενους προμηθευτές υψηλού κινδύνου. Το κόστος υπολογίζεται σε 3,4 έως 4,3 δισ. ευρώ ετησίως για μια περίοδο τριών ετών, δηλαδή συνολικά περίπου 10,2 έως 12,9 δισ. ευρώ. Αυτό προκύπτει από το σενάριο που αφορά στην αντικατάσταση εξοπλισμού και όχι από την εκτίμηση του συνολικού κόστους εφαρμογής του CSA2. Στα παραπάνω ποσά θα πρέπει να προστεθούν δαπάνες εγκατάστασης, εκπαίδευσης προσωπικού, διαλειτουργικότητας και απόσυρσης του υφιστάμενου εξοπλισμού.
Σε ένα υποθετικό σενάριο πλήρους μετακύλισης του συγκεκριμένου κόστους στους χρήστες, η Επιτροπή υπολογίζει επιβάρυνση περίπου 6,5 έως 8,3 ευρώ ανά συνδρομητή ετησίως για την τριετία. Αναφέρει βέβαια ότι η πλήρης μετακύλιση δεν θεωρείται πιθανή, χωρίς όμως να διευκρινίζει ποιος θα πληρώσει ό,τι υπολείπεται από την έστω και μερική μετακύλιση του κόστους αυτού. Παράλληλα, η Πρόταση δεν περιλαμβάνει έναν γενικό και εγγυημένο μηχανισμό ευρωπαϊκής αποζημίωσης για τον εξοπλισμό που ενδέχεται να αντικατασταθεί αναγκαστικά.
Η οικονομική διάσταση έχει ήδη προκαλέσει αντιδράσεις στην ευρωπαϊκή αγορά τηλεπικοινωνιών. Σε κοινή παρέμβασή τους, τον περασμένο Σεπτέμβριο, οι επικεφαλής 17 ευρωπαϊκών τηλεπικοινωνιακών ομίλων ζήτησαν τα νέα μέτρα να είναι αναλογικά, να βασίζονται σε αξιολόγηση κινδύνου και να λαμβάνουν υπόψη τη διαθεσιμότητα εναλλακτικών λύσεων, προειδοποιώντας παράλληλα για το δυσβάστακτο κόστος δυνητικής αντικατάστασης εξοπλισμού.
Τι πρέπει να κάνουν σήμερα οι επιχειρήσεις
Η Πρόταση για το CSA2 βρίσκεται ακόμη υπό διαμόρφωση, συνεπώς οι προτεινόμενες ρυθμίσεις δεν πρέπει να αντιμετωπίζονται ως ήδη ισχύουσες υποχρεώσεις.
Για τις επιχειρήσεις, ωστόσο, υπάρχουν ενέργειες που μπορούν να γίνουν από τώρα: χαρτογράφηση κρίσιμου εξοπλισμού και προμηθευτών, καταγραφή τεχνολογικών χαρακτηριστικών και αξιολόγηση του supply-chain risk, με τρόπο που να καθιστά σαφή την απαίτηση για αξιολόγηση υποδομών βάσει τεχνικών κριτηρίων, χωρίς αόριστες παραμέτρους που επιδέχονται παρερμηνειών.
Για παρόχους τηλεπικοινωνιών, ψηφιακών υπηρεσιών και οργανισμούς που διαχειρίζονται κρίσιμες υποδομές, η διαδικασία αυτή μπορεί να αποδειχθεί ιδιαίτερα σημαντική, καθώς μια ενδεχόμενη αλλαγή προμηθευτή δεν αποτελεί απλή διαδικασία procurement. Μπορεί να συνεπάγεται επανασχεδιασμό δικτύων, migration, νέες δοκιμές, εκπαίδευση προσωπικού και σημαντικές κεφαλαιουχικές δαπάνες.
Το πραγματικό στοίχημα του Cybersecurity Act 2.0 είναι επομένως μεγαλύτερο από την πιστοποίηση προϊόντων. Η Ευρώπη επιχειρεί να δημιουργήσει ένα κοινό πλαίσιο σχετικά με το ποιον θα εμπιστεύεται τεχνολογικά, υπό ποιες προϋποθέσεις και με ποιο επίπεδο κινδύνου. Η επιτυχία του θα κριθεί από το κατά πόσο θα καταφέρει να ενισχύσει την ευρωπαϊκή κυβερνοασφάλεια χωρίς να περιορίσει τον ανταγωνισμό, τις διαθέσιμες τεχνολογικές επιλογές και τις επενδύσεις που απαιτούνται για τις ψηφιακές υποδομές της επόμενης γενιάς.